 AI 安全
Destructive Command Guard 以規則型 hooks 攔截代理危險命令,單日新增近 500 顆 GitHub 星
Rust 工具 dcg 在 AI 程式代理執行命令前,攔截可能破壞 Git、檔案系統、資料庫與雲端資源的操作。專案 7 月 26 日單日新增約 497 顆星,但它仍是模式比對防線,不能取代沙箱、權限隔離與備份。
Archive
GitHub 熱門專案、開源工具、框架、runtime 與重要 release。
AI 安全
Rust 工具 dcg 在 AI 程式代理執行命令前,攔截可能破壞 Git、檔案系統、資料庫與雲端資源的操作。專案 7 月 26 日單日新增約 497 顆星,但它仍是模式比對防線,不能取代沙箱、權限隔離與備份。
 推論系統
Nativ v0.0.1 把模型下載、聊天、監控及 OpenAI、Anthropic 相容端點整合進原生 SwiftUI 應用,近期在本機 AI 社群獲得關注。首版僅支援 Apple Silicon 與 macOS 26,且尚未公布跨模型效能或相容性測試。
 推論系統
AMD 釋出 ROCm Hyperloom 1.0.0a1,讓代理從效能剖析一路執行核心與主機程式修改,再以正確性及速度測試決定是否保留變更。首版只支援三款 Instinct GPU,且「數週縮至數小時」仍是官方說法,導入者需要以自身模型重現。
 AI 安全
GitHub 自 7 月 27 日起以 HackerOne signal 門檻限制缺乏紀錄的提交者,並把較高獎金與快速回應移至邀請制 VIP 計畫。制度直接回應低投入及 AI 生成報告增加,但也可能提高新研究者提交有效漏洞的門檻。
 代理工具
Google 修正 Antigravity CLI 停用外掛後仍載入 hooks、規則及其他客製元件的問題,避免失效或不受信任的腳本繼續介入代理流程。新版也完整顯示需要核准的複合 shell 命令,但為相容非標準 MCP 供應商而放寬 OAuth issuer 驗證,值得部署者另行審查。
 最新模型
AMD 釋出 Instella-MoE 的預訓練、長上下文、SFT、DPO 與強化學習等六階段檢查點,並同步公開訓練框架、資料配方及推論程式。模型以 Gated MLA 和 FarSkip-Collective 降低注意力與跨 GPU 通訊成本,但正式技術報告及獨立評測仍未完成。
 AI 安全
新登錄的 CVE-2026-17434 指向 NanoClaw 2.0.64 以前的授權缺口:管理員看到的 MCP 伺服器核准卡,未完整顯示實際套用的參數與環境變數。修補已改為呈現完整負載、遮蔽祕密值並限制輸入大小,但受影響部署仍須確認版本及既有設定。
 AI 安全
新公開的 CVE-2026-66012 顯示,SiYuan 3.7.2 以前的 `POST /mcp` 端點只檢查一般登入狀態,沒有強制管理員角色或唯讀限制。由於 MCP 可把筆記核心能力暴露給 AI 客戶端,原本只該讀取內容的帳號可能藉此執行狀態變更操作。
 硬體
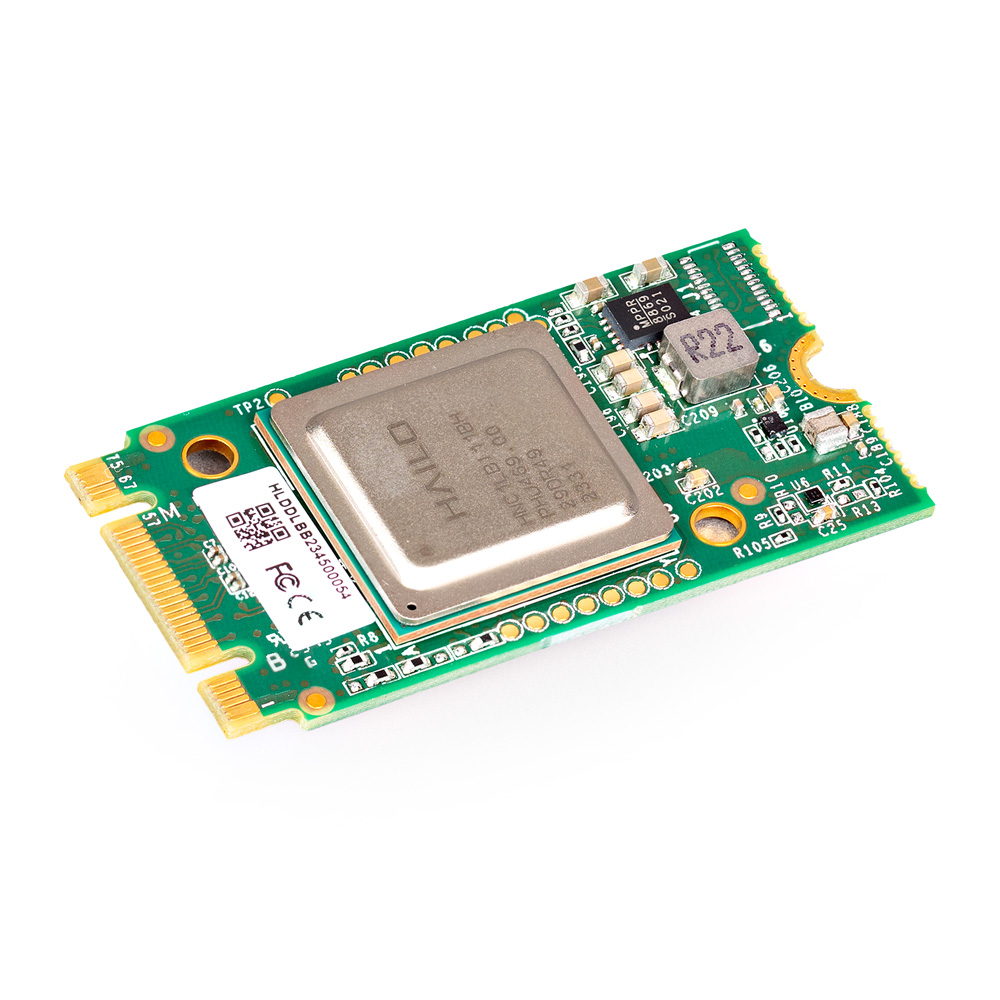
Ultralytics 8.4.105 新增 YOLO26 深度估測模型對 Hailo-8L 與 Qualcomm QNN 的支援,並改善 CoreML、OpenVINO、NCNN 等部署後端。版本亦讓中斷的知識蒸餾檢查點可直接驗證與匯出,但效能收益仍須在目標硬體上個別量測。
 代理工具
DNS-AID 公開網站與 Apache 2.0 參考實作,讓組織把代理端點、協定及能力文件發布成既有 DNS 記錄。方案可利用 DNSSEC 驗證發布者網域,但仍無法證明代理本身安全、能力宣告真實或值得授權。
 代理工具
Hallmark 在 GitHub 出現快速採用,將版面骨架、字體、色彩及反模板檢查封裝成可供 Claude Code、Cursor 與 Codex 載入的 Skill。它不訓練或微調模型,而是在生成前後加入可版本控制的設計政策與自我審查。
 最新模型
Anthropic 發布 Claude Opus 5,提供 100 萬 token 上下文、最多 12.8 萬輸出 token,並把 thinking 改為預設開啟。新模型允許代理在保留提示快取的情況下增減工具,但停用推理與高 effort 的組合存在不相容變更。