 AI 安全
Red Hat AI 3.5 將 OpenShell 納入 OpenShift,以核心層政策約束代理副作用
OpenShift AI 3.5 以開發者預覽方式整合 OpenShell,利用 Landlock、seccomp、網路命名空間及 L4/L7 政策限制代理存取。這讓提示注入後的檔案、系統呼叫與網路副作用不再只依賴模型防護欄,但預設相容模式與預覽狀態仍可能留下落差。
Archive
Agent、MCP、coding agent、工作流自動化與評測。
AI 安全
OpenShift AI 3.5 以開發者預覽方式整合 OpenShell,利用 Landlock、seccomp、網路命名空間及 L4/L7 政策限制代理存取。這讓提示注入後的檔案、系統呼叫與網路副作用不再只依賴模型防護欄,但預設相容模式與預覽狀態仍可能留下落差。
 GitHub Repo
OpenBMB 發布具 13.1 萬 token 上下文與工具調用能力的 2B 稠密模型,並同步公開分階段權重、訓練資料及多種量化格式。第三方評測肯定其同級競爭力,但社群測試發現官方取樣設定可能讓 GGUF 量化版陷入重複生成。
 代理工具
新版讓支援的模型在系統提示動態更新時繼續沿用 KV cache,減少長工作階段的重算成本。代價是 Session V3、Agent 與 Inbox API 同步出現不向下相容的改動,外掛及自製日誌工具必須重新驗證。
 代理工具
連續兩版新增直接圖像生成 API,以及使用 ChatGPT/Codex 訂閱與 GitHub Copilot 相容端點的 provider。2.42 同時拒絕格式錯誤的延後工具核准結果,升級可能使原本被寬鬆接受的代理工作流直接失敗。
 RAG 與資訊檢索
Perplexity 提出的 Q2D-Web 以實際對話衍生近七萬筆機器改寫查詢,評測第一階段檢索器能否在網頁規模找回證據。實驗顯示神經檢索器普遍較不擅長代理自行生成的支援查詢,而縮小語料庫雖保留排名,仍會抬高絕對分數。
 最新模型
NeoHorse-1 以路由器收集不同模型完成代理任務的軌跡,再用課程式 SFT 與線上蒸餾訓練 4B、9B 模型。官方綜合分數高於同尺寸 Qwen3.5 基線,但尚未證明多輪自我更新能持續增益或避免資料偏移。
 Applied AI research
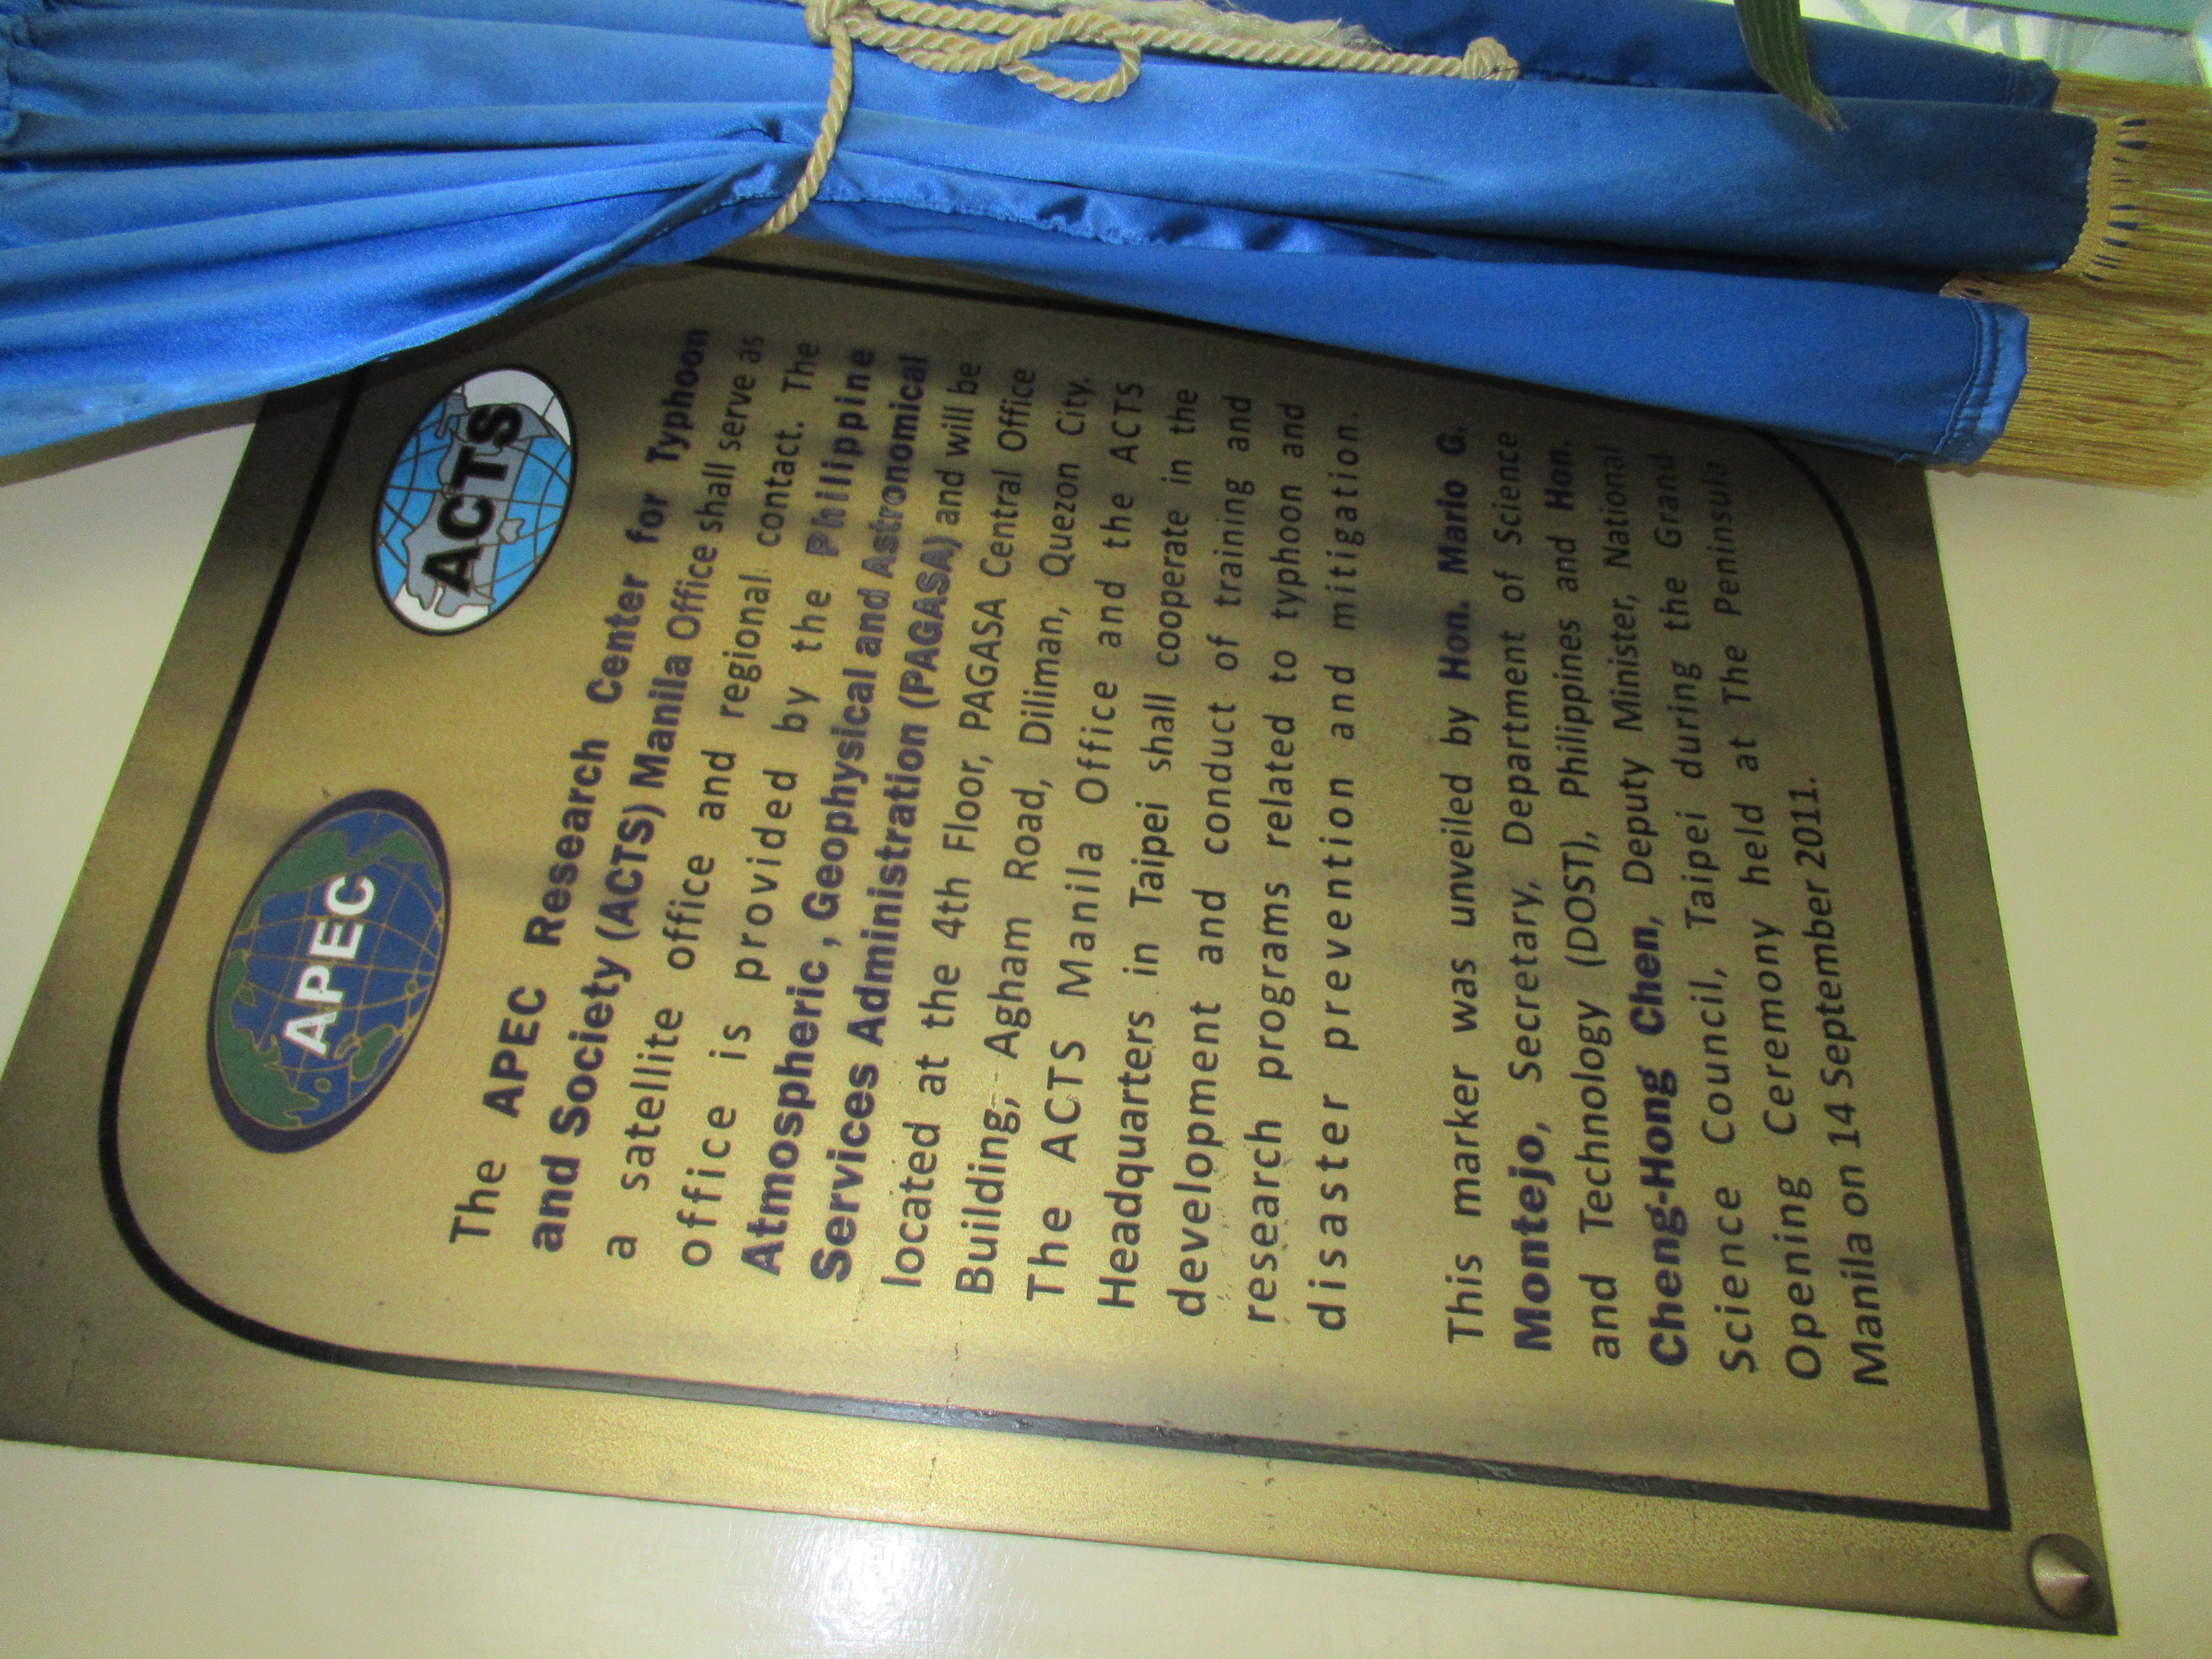
APEC 氣候中心公開一套與 ECMWF 次季節回報預報對齊的東亞極端氣候資料集,涵蓋格點標籤、事件強度及分析程式。它降低建立 AI 預測目標的前處理成本,但 1.5 度網格、再分析資料偏差及不明確的授權狀態限制了直接部署。
 代理工具
GitHub Copilot 的 JetBrains 外掛現可套用企業集中管理的沙箱政策,管控檔案、網路、開發工具與 macOS Keychain 存取。新功能把代理治理推進 IDE,但仍處於公開預覽,且代理伺服器與代理出口並非全部受同一邊界涵蓋。
 AI 安全
Meta 的個人代理 Muse 在每位使用者專屬 VM 內執行,主代理看不到真實憑證,也不能自行取得網路出口。這套架構把 prompt injection 視為不可完全消除的前提,但更強的 Confidential VM 與外部可驗證稽核仍未正式交付。
 推論系統
Cohere 開源 North Mini Code 專用推論引擎,以常駐 megakernel 取代逐算子啟動與全 GPU 同步。官方測試顯示單張 H100 的端到端解碼吞吐量高於 vLLM,但目前僅支援特定模型、硬體與小批次。
 代理工具
Agno 新增可原子發布、固定版本讀取的 page knowledge,以及限制輸入輸出的公開 Agent、Team、Workflow 與 MCP 服務面。數小時後的 3.0.8 又補上完整頁面讀取和 SQLite 批次寫入擁有權檢查,升級時還須處理 HNSW 搜尋語意變更。
 AI 安全
ToolHive 0.47.0 可用固定 Cosign 公鑰驗證代理技能與外掛,並把 SPIFFE 信任設定暴露為 Kubernetes CRD。新版亦收緊 OIDC 探索、OAuth 權限與回呼資料外洩邊界,但多項機制仍需部署者自行配置信任根。