GitHub Repo
Firecrawl 社群回報影像清理缺陷,混合 data URI 可能刪除文字並造成表格錯欄
10 月 8 日的 Firecrawl 社群回報指出,預設啟用的 Base64 影像清理可能跨越影像邊界,連帶移除文字與表格儲存格。案例附有自架環境最小重現與修補建議,但正式版本及雲端服務的影響範圍仍待確認。
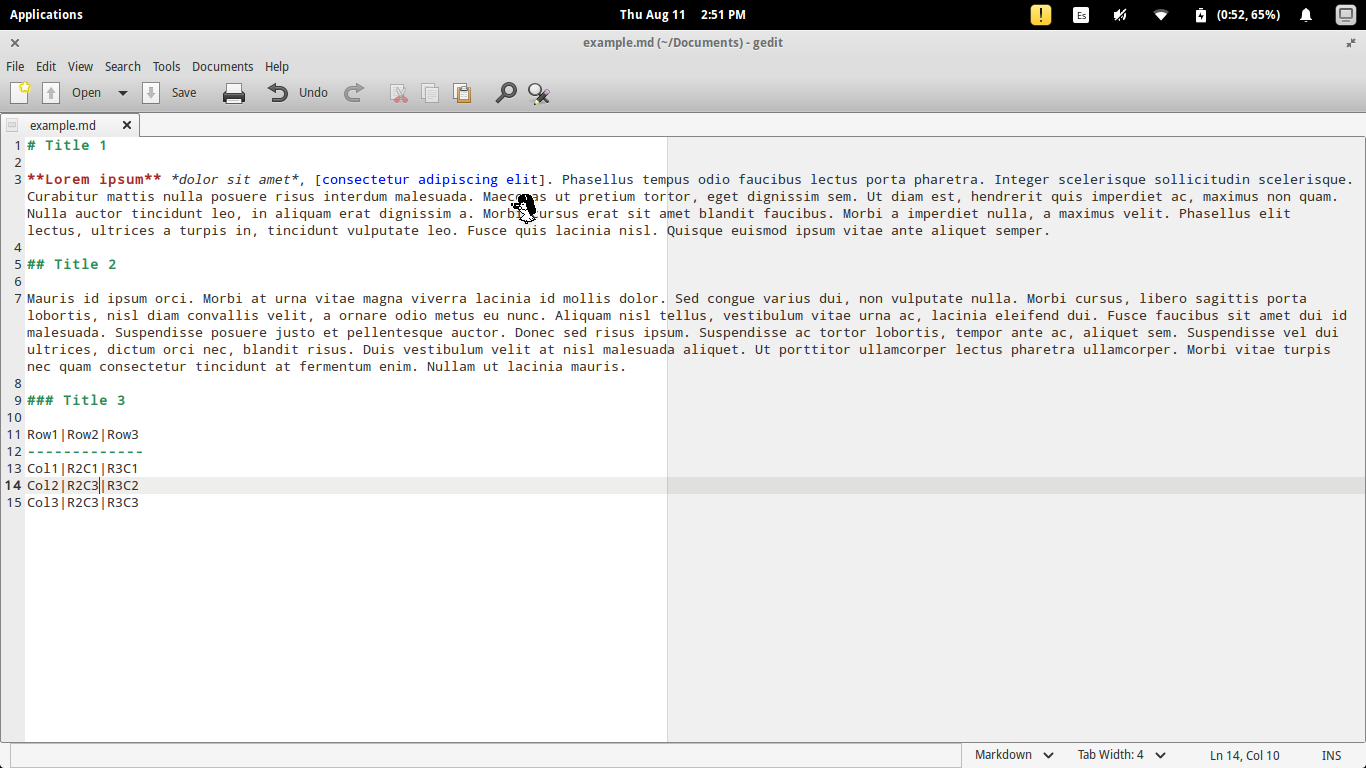
Firecrawl 的網頁資料清理流程出現一項可能影響資料正確性的社群回報。10 月 8 日提交的 issue 指出,同一行 Markdown 若先出現非 Base64 的 data:image 影像,再出現 Base64 影像,預設清理程序可能把兩者之間的文字一併刪除。回報提供自架環境的 HTML 與 API 請求,讓問題可用小型測例核對。問題回報
官方 API 文件確認,removeBase64Images 預設為 true,用途是避免冗長的內嵌影像占據 Markdown;預期行為是保留替代文字,僅將影像網址換成占位符,且不影響 html 或 rawHtml。這使缺陷具有實務意義:使用者即使沒有自行設定影像過濾,也可能經過這道處理。API 文件
回報將原因指向正規表示式的匹配邊界:網址部分允許跨過第一張影像的右括號,繼續尋找後方的 Base64 標記。在提供的方案比較表中,三欄表頭對應的資料列因此少了一格,否定文字消失,後方值向前移動;一般段落也有文字遭吞掉的案例。這些結果目前屬回報者提供的重現,尚未經本文獨立執行驗證。重現與原因分析
從工程角度推論,若這類 Markdown 被送入 RAG 索引或代理研究流程,欄位錯置可能讓模型把某方案的功能判斷歸到另一方案。資料仍可讀、也可能照常產生嵌入,因此只檢查請求是否成功,無法充分驗證內容完整性。官方另提供 HTML 與原始 HTML 輸出,團隊可在代表性頁面上比對文字及表格結構。輸出格式說明
回報者表示,關閉 removeBase64Images 可保留測例中的儲存格,並建議限制正規表示式不得跨越右括號。暫時採用此方式的團隊仍須管理內嵌影像造成的輸入長度。後續應追蹤上游修補、回歸測試與納入版本;目前證據集中於主分支自架環境,尚不足以判定所有正式版本或雲端部署都受影響。迴避方式與修補建議